İçindekiler
- BIOS/UEFI Güvenlik Sertleşmesi: Nedir ve Neden Önemlidir?
- Secure Boot ile Güvenli Başlatma: Nasıl Çalışır ve Uygulama Adımları
- TPM Entegrasyonu: Güvenli Anahtar Yönetimi ve Kimlik Doğrulama
- Temiz Kurulum ve Güvenli Yapılandırma: En İyi Uygulamalar
- Yapay Zeka ve Güvenlik Otomasyonu: Performans ile Dengelenen Koruma
- Gerçek Dünya Senaryoları ve Adım Adım Örnekler
- Sık Sorulan Sorular: BIOS/UEFI, Secure Boot ve TPM
BIOS/UEFI Güvenlik Sertleşmesi: Nedir ve Neden Önemlidir?
Günümüz sunucularında güvenli başlangıç için temel yapı taşı, BIOS/UEFI güvenlik sertleşmesidir. Sertleşme, başlangıç süreçlerinde kullanılan yazılımın (bootloader, çekirdek ve sürücüler dahil) bütünlüğünü korumayı hedefler. Bu sayede yetkisiz yazılımın sistem açılışı sırasında çalışması engellenir. Sunucu güvenliği açısından bu adım, iskallı bir siber saldırı veya kötü amaçlı değişikliklerin ortaya çıkmasını önler. Peki ya kis aylarında bile fark edilmeden kurulan zararlı yazılımlar bu katmanda saklanabilir mi? Ne yazık ki evet; bu tür tehditler, başlangıç aşamasında güvenliği aşarak kök seviyesinde etkili olabilir ve sonrasında kötüye kullanıma yatkın bir zemin oluşturur.
Özetle, BIOS/UEFI güvenlik sertleşmesi, şu unsurları kapsar:
- Güçlü parola koruması ve güvenli erişim politikaları
- Güvenli güncelleme süreçleri ve imza doğrulaması
- Güvenlik modları ve donanım kilitleri (kasetli modlar, güvenli önyükleme hariç tutma listeleri)
- Giriş-çıkış denetimleri ve event loglar ile izlenebilirlik
Yapılan araştırmalara göre modern sunucu donanımları, BIOS/UEFI güvenlik sertleşmesini desteklerken, üretici kataloğu ve teknik dökümantasyonlar bu süreçlerin uyumlu çalışmasını öne çıkarmaktadır. Özellikle sunucu güvenliği odaklı kurulumlarda bu aşama, sonraki adımların güvenli temelini oluşturur. Deneyimlerimize göre, sertleşme işleminin eksik veya zayıf olması, Secure Boot gibi ileri güvenlik mekanizmalarının da etkisiz kalmasına yol açabilir.
Güvenli konfigürasyon için temel adımlar
- BIOS/UEFI parolalarını güçlü ve düzenli olarak değiştirmek
- Güvenli başlangıç için mümkünse cihazında bulunan güvenlik modlarını etkinleştirmek
- Yapılan güncellemelerin güvenli imzalanmasına ve doğrulama adımlarının uygulanmasına özen göstermek
- Giriş/çıkış portlarına kısıtlamalar ve yalnızca yetkili yönetici hesaplarına erişim izni vermek
Secure Boot ile Güvenli Başlatma: Nasıl Çalışır ve Uygulama Adımları
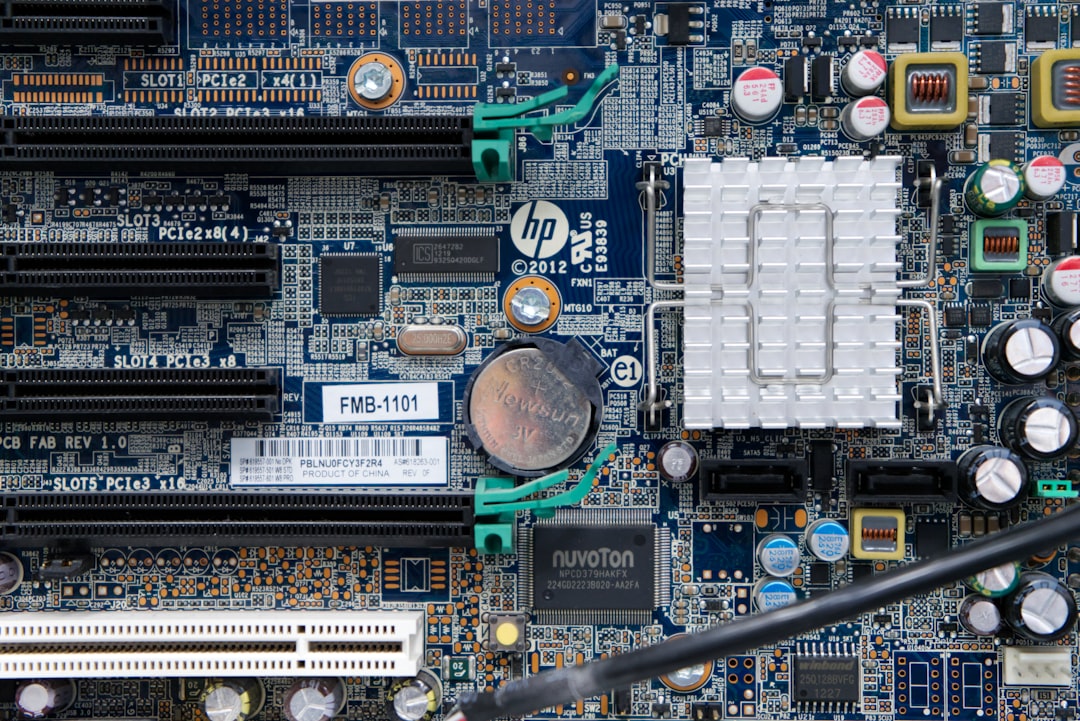
Secure Boot, sistem açılışında yalnızca güvenilir yazılımın çalışmasına izin veren bir mekanizmadır. Bu, imzalanmış BootLoader ve çekirdek dosyalarının güvenilir bir zincir içerisinde yüklenmesini sağlar. Böylece zararlı bir yazılımın önyüklü olarak yuvaya yerleşmesi önlenir. Peki, Secure Boot nasıl devreye girer?
Uygulama açısından adımlar şu şekilde özetlenebilir:
- Donanım ve UEFI sürümünüzün Secure Boot’ı desteklediğini doğrulayın.
- Güvenilir kök sertifikaları ve imzalar için üretici yönergelerini izleyin.
- Güvenli açılış modunu etkinleştirin ve “component whitelisting” ya da imza tabanlı doğrulamayı kullanın.
- Bozuk veya izinsiz değiştirilmiş sürücüler engellendiğinde güvenlik olaylarını loglayın.
Bir sunucu kurarken Secure Boot, sunucu güvenliği hedefini pekiştirir; çünkü başlangıç aşamasında zararlı yazılımların yüklenmesi riski minimize edilmiş olur. Bununla birlikte bazı işletim sistemleri veya sürücüler Secure Boot ile uyumsuz olabilir; bu durumda uyumlu imzaların bulunduğundan emin olmak gerekir.
Uyumluluk gereksinimleri ve yapılandırma ipuçları
- İşletim sistemi ve sürücülerinizin Secure Boot ile uyumlu olduğundan emin olun.
- Yapılandırmayı adım adım test edin; önce bir test ortamında etkinleştirip primitif senaryolarda doğrulayın.
- İmza yönetimini merkezi bir politika ile yönetin; gereksiz imzaları devre dışı bırakın.
TPM Entegrasyonu: Güvenli Anahtar Yönetimi ve Kimlik Doğrulama
TPM (Trusted Platform Module), anahtar yönetimini güvenli bir donanım bileşeninde gerçekleştirir. Özellikle kimlik doğrulama süreçlerinde, şifreleme anahtarları ve güvenilir platform kimliği için kritik bir rol oynar. TPM entegrasyonu, sunucu güvenliği için birkaç temel avantaj sunar:
- Şifreli disk ve veri koruması için güvenli anahtar depolama
- Başlangıçta ve işletim sistemi çalışırken kimlik doğrulama süreçlerinin güçlendirilmesi
- Yedekleme ve kurtarma işlemlerinde güvenilir anahtar zincirinin korunması
TPM’yi etkinleştirmek ve yapılandırmak için genel adımlar şu şekildedir:
- Donanım olarak TPM’nin mevcut ve etkin olduğundan emin olun.
- BIOS/UEFI’de TPM’nin modunu doğrulayın (örneğin, fTPM veya TPM 2.0 ayarları).
- İşletim sistemi içinde TPM ile entegre kimlik doğrulama mekanizmalarını kurun (BitLocker veya Linux için LUKS ile TPM desteği).
Güvenli anahtar yönetimi için pratik tavsiyeler
- TPM anahtarlarını yalnızca yetkili yöneticiler ile yönetin ve temizleme politikalarını belirleyin.
- Yedekleme stratejisinde, TPM kilitli anahtarların güvenli yedeklerini ayrı bir güven alanında saklayın.
- Olay günlüklerini izleyerek TPM ile ilgili hataları erken aşamada tespit edin.
Temiz Kurulum ve Güvenli Yapılandırma: En İyi Uygulamalar
Güvenli bir sunucu için temiz kurulum, gereksiz yazılımları ve eski imajları temiz bir sayfa olarak görmek anlamına gelir. Bununla beraber, güvenlik açığı oluşturmayan bir imaj seçimi ve düzenli güncellemeler de bu sürecin ayrılmaz parçalarıdır. Aşağıdaki ipuçları, sunucu güvenliği hedefinizi güçlendirir:
- Minimal işletim sistemi kurulumu; sadece gerekli paketlerin yüklenmesi
- Güvenlik gri alanlarını sınırlandıran ağ politikaları (firewall, deny-by-default)
- Olay kaydı ve merkezi log yönetimi (SIEM entegrasyonu) ile izleme
- Otomatik güvenlik yamalarının uygulanması ve test edilmesi
Yapay Zeka ve Güvenlik Otomasyonu: Performans ile Dengelenen Koruma
Günümüzün modern sunucularında yapay zeka tabanlı güvenlik çözümleri, anomali tespiti ve güvenlik politikalarının otomatikleştirilmesi konusunda önemli bir rol oynar. Sunucu güvenliği açısından, yapay zeka şu alanlarda fayda sağlar:
- Beklenmeyen erişim denemelerini gerçek zamanlı olarak yakalama
- Günlük verilerini analiz ederek güvenlik olaylarını sınıflandırma
- Otomatik güvenlik politikaları ile sistem performansını koruma
Ancak bu teknolojiler, doğru konfigüre edilmediğinde gereksiz kaynak tüketimine yol açabilir. Bu nedenle, yapay zekayı etkili kullanmak için güvenlik politikalarını kademeli olarak devreye alın ve izleme ile ayarları periyodik olarak güncelleyin.
Gerçek Dünya Senaryoları ve Adım Adım Örnekler
Bir kurumsal sunucu için uygulanabilir birkaç senaryo üzerinden gidelim:
- Bir veri merkezi sunucusunda BIOS/UEFI sertleşmesini aktifleştirip Secure Boot’ı etkinleştirmek. İlk olarak test ortamında birim imajlarını doğrulayın, ardından üretimde devreye alın.
- TPM entegrasyonu ile diskin tam şifrelenmesi ve kilitli önyükleme süreçlerinin uygulanması. Anahtar yönetimini merkezi bir politika ile entegre edin.
- Olay kaydı ve güvenlik monitörlerini SIEM ile entegre etmek. Belirli güvenlik kuralları için dedektörler kurun ve ihlal anında otomatik uyarılar tetikleyin.
Bu tür uygulamalar, sunucu güvenliği (sunucu güvenliği) hedefini somut şekilde güçlendirir. Unutmamak gerekir ki her ortam farklıdır; bu yüzden adımları kendi altyapınıza göre özelleştirin ve test etmeyi ihmal etmeyin.
Sık Sorulan Sorular: BIOS/UEFI, Secure Boot ve TPM
Bu bölümde, okuyucuların sıkça karşılaştığı soruları derledik ve yanıtladık.
BIOS/UEFI güvenlik sertleşmesi hangi durumlarda zorunlu?
Çoğu kurumsal ortam için önerilir; özellikle verinin güvenliği ve yasal uyumluluk gerektirdiğinde kesinlikle devrede olmalıdır.
Secure Boot ile hangi sorunlar yaşanabilir?
Uyumsuz işletim sistemi veya sürücüler nedeniyle önyükleme sorunları yaşanabilir. Uyumluluk kontrolleri yapmak gerekir.
TPM’nin temel amacı nedir?
Anahtar yönetimini güvenli donanım üzerinde gerçekleştirmek ve kimlik doğrulama süreçlerini güçlendirmektir.
Sonuç ve sonraki adımlar
Bu rehber, sunucu güvenliği için başlangıç noktalarını ortaya koyar. BIOS/UEFI sertleşmesi, Secure Boot ve TPM entegrasyonu ile sunucu güvenliği önemli ölçüde güçlendirilir. Ancak her kurulumun gereksinimleri farklıdır; test, doğrulama ve sürekli iyileştirme, güvenliğin sürekliliği için vazgeçilmezdir.
Şimdi güvenli sunucu kurulumuna başlamak için adımları atın. İhtiyacınız varsa bizimle iletişime geçin; özel altyapınıza uygun güvenlik yönergelerini birlikte hızla belirleyelim.