- Sunucu Loglarıyla Yapay Zeka Destekli Sorun Tespiti: Linux ve Windows İçin İzleme Rehberi
- Linux ve Windows İçin Sunucu Kurulumu ve Log Toplama Adımları
- Yapay Zeka Destekli Analiz Yöntemleri ve Pratik Uygulamalar
- İzleme ve Otomatik Müdahale: Linux ve Windows İçin Çözümler
- Güvenlik, Temizlik ve Performans Dengesi: Sunucu Bakımında Yapay Zeka
- İşletim Sistemleri ve Sunucu Tercihleri: Hangi Durumda Hangi Yaklaşım?
- Adım Adım Uygulama Yol Haritası: Sunucu Loglarıyla Sorun Tespiti
- Sık Karşılaşılan Sorunlar ve Çözümler
- Sık Sorulan Sorular
Günümüzün dinamik sunucu altyapıları, yalnızca performans odaklı değil aynı zamanda güvenlik ve otomasyon odaklıdır. Sunucu logları, olayların izini sürmenin en güvenilir yoludur. Yapay zeka ile güçlendirilmiş analizler ise veri yığınlarını hızlıca anlamlı uyarılara dönüştürür. Bu rehberde Linux ve Windows tabanlı ortamlar için adım adım izlenecek bir yol haritası sunuluyor. Amaç, yalnızca sorunları tespit etmek değil, önleyici ve otomatik müdahale süreçlerini de kurumsal ölçekte uygulanabilir hale getirmektir.
Sunucu Loglarıyla Yapay Zeka Destekli Sorun Tespiti: Linux ve Windows İçin İzleme Rehberi
İzleme ve müdahale, neredeyse her ölçekteki sunucular için zorunludur. Özellikle çoklu işletim sistemlerinde (Linux ve Windows) loglar, olayların kronolojisini ve anormal davranışları ortaya koyar. Yapay zeka ise bu loglardan desenleri otomatik olarak çıkarır, normal davranışları modellenen sapmaları hızla işaretler. Sonuç olarak; olaylar daha hızlı anlaşılır, müdahaleler daha güvenli ve belirli hale gelir. Bu bölümde, temel kavramlardan başlayarak pratik uygulamalara uzanıyoruz. Kesinlikle akılda tutulmalı ki, yapay zekanın başarısı kaliteli log toplama ve doğru korelasyon kurabilme becerisinden geçer.
Linux ve Windows İçin Sunucu Kurulumu ve Log Toplama Adımları
Bir Linux veya Windows sunucusu için temel adımlar birbirine benzer olsa da, araçlar ve komutlar farklıdır. İlk adım, merkezi bir log toplama ve saklama çözümünün kurulmasıdır. Önerilen yaklaşımlar şunlardır:
– Merkezi log toplama: Elastic Stack (Elasticsearch, Logstash, Kibana) veya Loki+Grafana gibi çözümler kullanılır. Bu çözümler, logları toplayıp indeksler ve görselleştirme imkanı sunar.
– Uygun log kaynakları: Linux için syslog, journald; Windows için Windows Event Log ve güvenlik olayları. Logların zaman damgası ve etiketlerle zenginleştirilmesi gerekir.
– Log güvenliği ve saklama: loglar şifreli aktarım ve güvenli depolama ile korunmalıdır. ISO 27001 benzeri standartlar açısından da güvenlik adımları atılmalıdır.
– Normalize etme: Farklı kaynaklardan gelen loglar, alan adları, düzeyler ve mesajlar açısından normalize edilmelidir. Bu, yapay zekanın karşılaştırmalı analizini kolaylaştırır.
Ayrıca yapay zeka destekli analiz için etiketli veriye ihtiyaç vardır. Yani, geçmiş olaylar üzerinde belirli sınıflandırmalar yapılabilir olmalıdır. Sistem yöneticileri, sadece gerek duyulan olayları işaret eden özelleştirilmiş kurallar da yazabilirler. Bu, sahada karşılaşılan özgün durumlar için kritik bir adımdır.
<placeholder image>
Yapay Zeka Destekli Analiz Yöntemleri ve Pratik Uygulamalar
Yapay zeka, log analizi için birkaç temel yöntemin birleşimini kullanır. Bunlar arasında istatistiksel modelleme, zaman serisi analizleri ve anomali tespiti öne çıkar. Teknik olarak şu adımlar izlenir:
– Ön işleme: Loglar temizlenir, sahte veriler ayıklanır ve eksik alanlar doldurulur. Zaman damgaları senkronize edilir.
– Normal davranışın modellenmesi: Belirli bir süre boyunca sunucunun tipik davranış profili çıkarılır. Bu, yük değişimleri, erişim kalıpları ve hata oranları gibi parametreleri içerir.
– Anomali tespiti: Çıkış yapan veriler, önceki modele göre sapmalar olarak işaretlenir. Basit eşik tabanlı yöntemlerden gelişmiş derin öğrenme tabanlı modellere kadar birçok yaklaşım kullanılabilir.
– Olay korelasyonu: Farklı log tiplerini birbirine bağlayarak nedeni tespit eder. Örneğin, CPU yoğunluğunu gösteren loglar ile disk IO hatları arasındaki ilişki belirlenir.
Uygulamada, ekipler genelde şu esneklikleri ister:
– Özelleştirilebilir uyarı kuralları: Sizin iş akışınıza uygun kırmızı/ turuncu/yeşil uyarı şemaları.
– Gecikmeden müdahale: Otomatik müdahale kuralları ile tekrarlayan hatalarda hızlı aksiyonlar alınır.
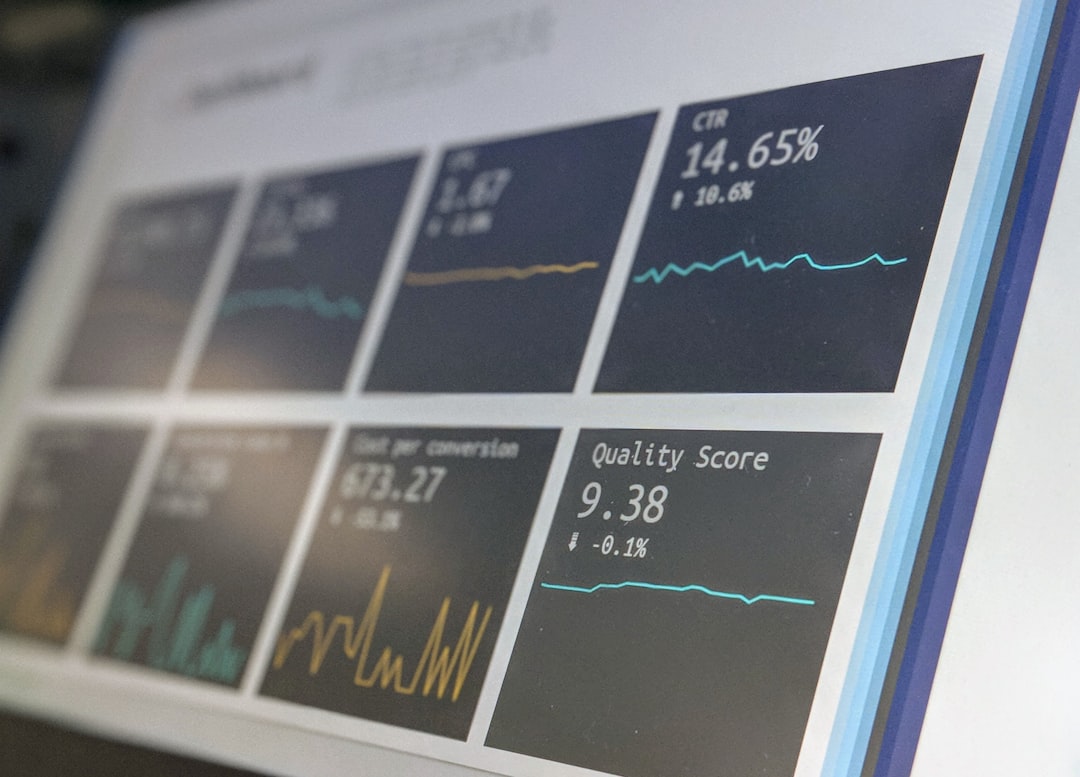
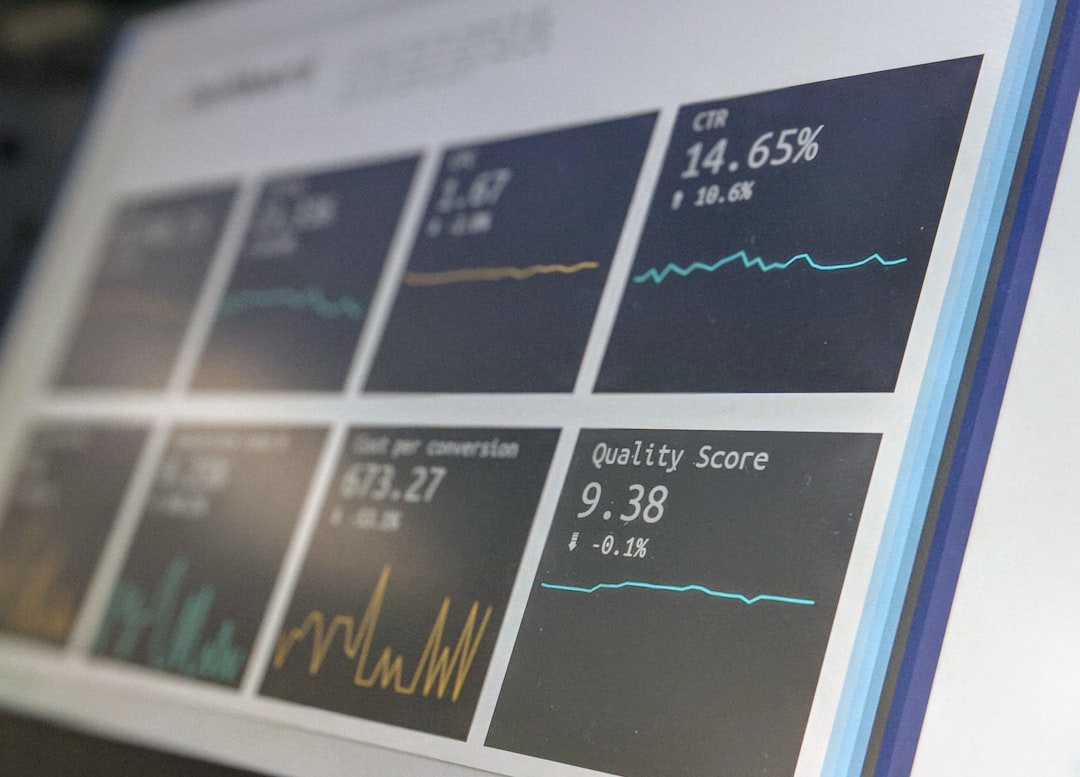
– Görselleştirme: Kritik metrikler için zaman serisi grafikleri ve olay akışları tek bir panelde görülebilir.
Uzmanların belirttigine göre, yazılım güncellendiğinde veya konfigürasyon değiştiğinde loglardan elde edilen içgörüler de değişebilir. Bu nedenle periyodik güncellemeler ve ince ayar süreçleri gerekir. Deneyimlerimize göre, log toplama katmanı güçlendirildiğinde yapay zeka tabanlı analizlerin doğruluğu artar ve yanlış alarmlar azalır.
<placeholder image>
İzleme ve Otomatik Müdahale: Linux ve Windows İçin Çözümler
İzleme çözümleri, olayları sadece bildirmekle kalmaz; aynı zamanda otomatik müdahale için tetikleyiciler sağlar. Bu, özellikle güvenlik ve performans odaklı senaryolarda kritiktir. Aşağıdaki pratik adımlar, Linux ve Windows ortamlarında uygulanabilir çözüm önerileri sunar:
– Otomatik tetikleyiciler: Belirlenen anomali durumlarında otomatik olarak olay kapatma, yeniden başlatma veya kaynak ölçeklendirme gibi eylemler yapılabilir.
– Entegrasyonlar: Otomasyon araçları (Ansible, Puppet, PowerShell Desired State Configuration) ile müdahaleler merkezi bir komuta zincirinde koordine edilir.
– Güvenlik odaklı mekanizmalar: Şüpheli IP engelleme, kimlik doğrulama zafiyetlerinin otomatik bildirilmesi ve erişim denetiminin güçlendirilmesi gibi adımlar uygulanır.
– Deneme ve güvenlik: Otomatik müdahale süreçleri, yanlış alarm riskini minimize edecek şekilde güvenlik testleri ve geçici geri alma mekanizmaları ile desteklenir.
Kesin olan şey şu ki; otomatik müdahale, insan hatasını azaltır ve olay yanıt sürelerini kısaltır. Fakat her durumda “ne yapılacağını net bir şekilde tanımlamak” gerekir. Aksi halde otomasyon yanlış hareketlere yol açabilir—bu nedenle planlama ve simülasyon kritik bir adımdır.
Güvenlik, Temizlik ve Performans Dengesi: Sunucu Bakımında Yapay Zeka
Güvenlik ve performans odaklı bakıldığında, log tabanlı yapay zeka destekli tespitler tek başına yeterli değildir. Su anda en iyi uygulama, güvenlik, bakım ve performans hedeflerini tek çatı altında entegre eden bir yaklaşım benimsemektir. Bu bağlamda dikkat edilmesi gereken noktalar şunlardır:
– Sunucu güvenliği: Erişim logları, kimlik doğrulama hataları ve yetkilendirme olaylarını izleyerek kötü niyetli aktiviteleri erken gösterir. Bu tür logların periyodik olarak incelenmesi, IDS/IPS entegrasyonu ile güçlendirilmelidir.
– Sunucu temizliği: Gereksiz loglar ve eski kayıtlar arşivlenir; böylece depolama maliyetleri düşer ve geriye dönük analizler kolaylaşır. Aynı zamanda log saklama politikaları, GDPR gibi regülasyonlar için de uygun olmalıdır.
– Sunucu performansı: CPU, bellek, I/O ve ağ trafiği gibi metrikler yapay zeka modellerine dahil edilerek anormal yüklenmeler, performans düşüşleri ve kaynak savaşları erken tespit edilir.
– Veri bütünlüğü: Log verileri bütünlük kontrolleri ile korunur; imzalama ve saklama süreleri belirlenir. Böylece loglar üzerinde oynama tespiti kolaylaşır.
Uzmanlar, bu dengenin en kritik parçasının doğru kurulum ve sürekli iyileştirme olduğunu ifade eder. Yani, bir kerelik bir müdahale ile kalmamak gerekir; sistemin kendini geliştirmesi için geri bildirim döngüleri kurulmalıdır.
<placeholder image>
İşletim Sistemleri ve Sunucu Tercihleri: Hangi Durumda Hangi Yaklaşım?
İşletim sistemi tercihi, log yönetimi ve yapay zeka altyapısının uygulanabilirliğini etkiler. Linux tabanlı sistemler, genelde esneklik ve geniş topluluk desteği nedeniyle tercih edilir. Windows ise kurumsal entegrasyonlar, Active Directory ve PowerShell ekosistemi için avantaj sağlar. Genel olarak şu farklar gözlemlenir:
– Linux tabanlı sunucularda log toplama ve analiz araçları daha özelleştirilebilir ve maliyet açısından düşüktür. Ayrıca açık kaynak çözümleri, AI modellerinin entegrasyonu için daha geniş olanaklar sunar.
– Windows ortamlarında olay görüntüleme ve güvenlik günlükleri, kurumsal politikalarla uyumlu olacak şekilde entegre çalışır. PowerShell üzerinden otomasyon kuralları yazmak, kurumsal iş akışlarına uyum sağlar.
– Hibrit ortamlarda, her iki platformun da güçlü yönlerini kullanmak anlamlıdır. Log toplama katmanını tek bir merkezi yerde birleştirmek, yapay zekanın güçlenmesini sağlar.
Bu nedenle, sunucu tercihleri yaparken hedeflenen güvenlik seviyesi, maliyet dengesi ve mevcut BT altyapısı göz önünde bulundurulmalıdır. Tek başına bir işletim sistemi seçimi, yapay zeka destekli sorun tespiti için belirleyici değildir; entegrasyon yeteneği ve otomasyon odaklı mimari daha kritik bir rol oynar.
<placeholder image>
Adım Adım Uygulama Yol Haritası: Sunucu Loglarıyla Sorun Tespiti
- Planlama: hedefler, hangi logların toplanacağı ve hangi metriklerin izleneceği belirlenir. 30-60 günlük bir nesneye yönelik planlama, uzun vadeli başarı için kritiktir.
- Altyapı kurulumu: merkezi log toplama ve görselleştirme aracı kurulumu yapılır. Güvenli iletişim ve depolama yapılandırması tamamlanır.
- Veri kalitesi ve normalleşme: log formatları standardize edilir; zaman damgaları hizalanır; eksik veriler yönetilir.
- Model ve uyarılar: baseline modeller kurulur, anomali tespit kuralları belirlenir. Güçlü bir eylem planı yazılır.
- Otomatik müdahale ve güvenlik politikaları: tetikleyiciler ve geri alma mekanizmaları kurulur. Düzenli güvenlik taramaları entegre edilir.
- Gözden geçirme ve iyileştirme: performans ve güvenlik hedefleri doğrulanır, modeller güncellenir.
Bu yol haritası, sürecin net ve uygulanabilir kalmasını sağlar. Birçok kurum için en etkili yaklaşım, küçük adımlarla başlamaktır—sonra güvenlik ve otomasyon çerçevesi güçlendirilir. Deneyimlerimize göre, aşamalı ilerlemek, hem ekiplerin öğrenmesini kolaylaştırır hem de operasyonel riskleri azaltır.
Sık Karşılaşılan Sorunlar ve Çözümler
Bu alanda sık rastlanan durumlar arasında verinin eksik olması, yanlış alarmlar ve güvenlik politikalarıyla ilgili uyumsuzluklar yer alır. Aşağıda sık karşılaşılan sorunlar ve pratik çözümler bulunmaktadır:
- Eksik loglar: log kaynaklarını çeşitlendirin, arşivleme politikası oluşturun ve zaman damgası senkronizasyonunu benimseyin.
- Aşırı uyarı: önceliklendirilmiş ve bağlamsal uyarılar için kuralları optimize edin; sık hatalar için istisnalar belirleyin.
- Uyumsuzluk sorunları: log formatlarını normalize edin, ortak bir schema kullanın ve sürekli güncellemeler ile adapte olun.
- Güvenlik riskleri: loglara güvenlik politikalarını enjekte edin, erişim denetimlerini sıkılaştırın ve güvenlik açığı taramalarını düzenli olarak yapın.
Bu konularda yapılacak doğru adımlar, güvenlik ve performans dengesini daha sağlam bir hale getirir. Tabii ki her ortam kendine özgüdür; esneklik ve uyum bu tür projelerin başarısının temelini oluşturur.
Sık Sorulan Sorular
Sunucu logları ile yapay zeka destekli sorun tespiti nedir?
Güncel log kayıtlarının yapay zeka yardımıyla analiz edilmesi ve anomali/kritik olayların otomatik olarak tespit edilmesi olarak özetlenebilir. Bu yaklaşım, manuel incelemeyi azaltır ve müdahale süresini kısaltır.
Linux ve Windows için log toplama en iyi uygulamalar nelerdir?
Merkezi bir log toplama sistemi kurmak, log formatlarını normalize etmek ve güvenli saklama sağlamak en önemli adımlardır. Linux tarafında syslog/journald, Windows tarafında ise Event Log ve PowerShell entegrasyonu sık kullanılan çözümlerdir.
Otomatik müdahale güvenli mi? Hangi önlemler gerekir?
Evet, doğru tasarlandığında güvenli olabilir. Ancak otomatik müdahale, geri alma mekanizmaları, yetkilendirme kontrolleri ve kapsamlı testler olmadan uygulanmamalıdır. İnsan onayı gerektiren kritik işlemler için multi-check süreçleri önerilir.
İşletim sistemi tercihi yaparken nelere bakılmalı?
İşletim sistemi seçiminde entegrasyon yeteneği, mevcut altyapı, güvenlik politikaları ve maliyetler belirleyici olur. Hibrit ortamlarda, her iki platformun güçlü yönleriyle desteklenen bir çözüm daha mantıklıdır.