- Güvenli Sunucu Yönetimi İçin Otomatik Sızma Testi ve Güvenlik Taramaları
- Linux Sunucuları İçin Otomatik Sızma Testi: Adım Adım Rehber
- Windows Sunucuları İçin Otomatik Sızma Testi: Güvenlik Taramaları
- Yapay Zeka Destekli Güvenlik Taramaları ve Log Analitiği
- Sunucu Logları ve Entegrasyon: Log Takibi ve SIEM
- Sonuç ve Eylem Çağrısı
Güvenli Sunucu Yönetimi İçin Otomatik Sızma Testi ve Güvenlik Taramaları
Günümüzde güvenlik birincil bir gerekliliktir. Otomatik sızma testi ve güvenlik taramaları, sisteminizi güncel tehditlere karşı korumanın en etkili yollarından biridir. Bu rehber, Linux ve Windows sunucular için adım adım uygulanabilir bir süreç sunar. Peki neden bu kadar önemli? Çünkü manuel taramalar zaman alır, hatalara açık olabilir ve yeni açıklar hızla ortaya çıkabilir. Otomatik çözümler, sürekli tarama ve erken uyarı ile sızmayı sınırlamaya yardımcı olur. Deneyimlerimize göre, modern güvenlik stratejileri otomatik tarama ile başlar ve log analitiği ile desteklenir.
İlk adımda hedeflerinizi netleştirmek gerekir. Sunucu kurulumu sırasında hangi hizmetler çalışıyor, hangi portlar açık, hangi kullanıcı hesapları etkin gibi temel konular güvenlik için kritik bilgi sağlar. Ayrıca yapay zeka destekli tarama araçları, anomali tespitinde sizlere hız kazandırır. Uzman görüşlerine göre, güvenlik taramalarını otomatik hale getirmek, özellikle bulut tabanlı ve hibrit ortamlarda vazgeçilmez bir uygulamadır. Bu nedenle bu rehberi takip ederek Linux ve Windows tarafında benzer bir yaklaşım kurabilirsiniz.
Linux Sunucuları İçin Otomatik Sızma Testi: Adım Adım Rehber
Linux sunucularında otomatik sızma testi için temel bir çerçeve kurmak, güvenli yapılandırmanın temelini oluşturur. İlk olarak hedef kapsamını belirleyin: kullanıcı hesapları, SSH konfigürasyonu, web sunucusu ve veritabanı bağlantıları gibi kritik alanlar tarama dışı bırakılmamalıdır. Ardından uygun araçları seçin: Nmap ile port taraması; OpenVAS veya Nessus ile zafiyet taraması; Nikto veya ZAP ile web uygulama taramaları. Uzmanlarin belirttigine göre, bu üç bileşen birlikte çalıştığında güvenlik açığı potansiyelini hızlıca haritalamak mümkün olur.
Adım adım süreç şu şekilde ilerler:
– Hazırlık: Sunucu kimliklerini doğrulayın, güvenlik duvarı kurallarını gözden geçirin ve güncel erişim denetimi uygulayın.
– Otomatik tarama: Tarama planını belirleyin (tam tarama, kısmi tarama) ve aralıklarla çalışacak şekilde zamanlayın. Sistem güncellemeleri ve yama yönetimini tarama ile eşleşecek şekilde ayarlayın.
– Sonuç analizi: Tespit edilen açıklar için risk skorları atayın, önceliklendirme yapın ve iz bırakmadan düzeltme planı oluşturun.
– Düzeltme ve doğrulama: Güncellemeler, yapılandırma iyileştirmeleri ve güvenlik yamaları uygulandıktan sonra taramayı yeniden çalıştırın.
– Log tutma ve raporlama: Tarama sonuçlarını loglar halinde saklayın ve SIEM ile entegrasyonu sağlayın.
Linux tarafında özellikle SSH güvenliği, kullanıcı rol yönetiği, dosya izinleri ve servis güvenliği en kritik başlıklardır. Üretici verilerine bakildiginda, SSH anahtarı tabanlı kimlik doğrulaması ve kök kullanıcı erişiminin minimize edilmesi en yaygın güvenlik iyi uygulamaları arasındadır. Ayrıca, OpenSSL ve TLS konfigürasyonlarının güncel olması gereklidir; bu, sızmayı önleme konusunda etkili bir adımdır.
Windows Sunucuları İçin Otomatik Sızma Testi: Güvenlik Taramaları
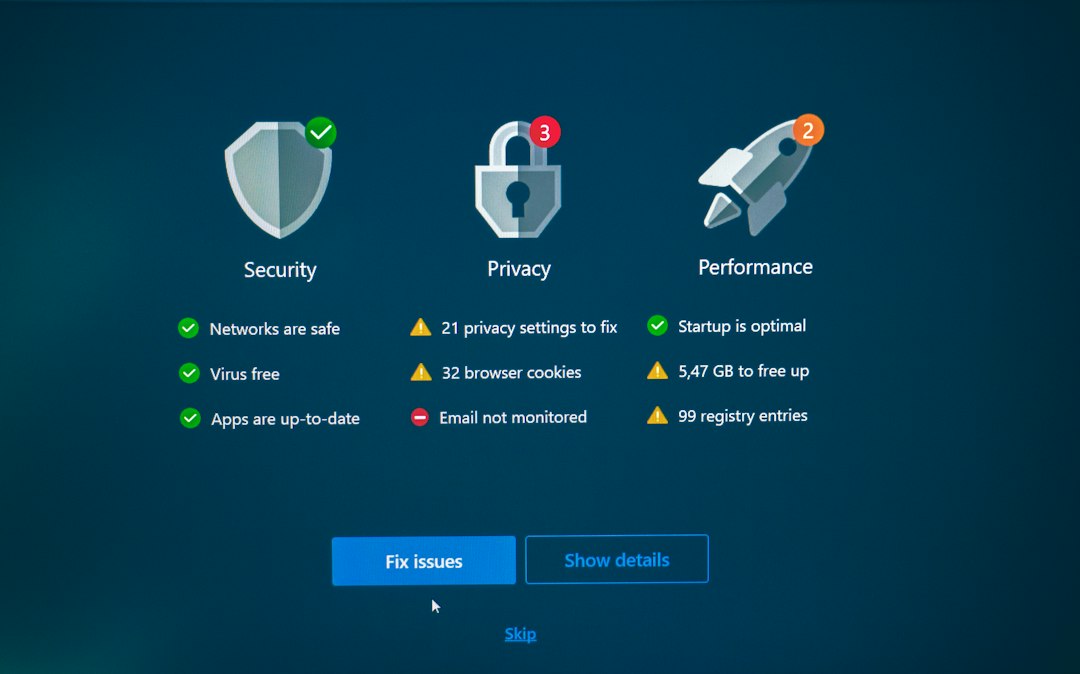
Windows sunucuları için otomatik tarama, özellikle Active Directory ortamlarında kilit bir rol oynar. PowerShell tabanlı tarama betikleri ile başlangıç yapabilir, ardından Nessus veya Acunetix gibi araçlarla zafiyet taramasını derinleştirebilirsiniz. Unutmayın: Windows tarafında güncelleme yönetimi, güvenlik merkezi politikaları ve uzak masaüstü hizmetlerinin güvenlik ayarları tarama kapsamına alınmalıdır. Üretici verileri, özellikle uç birimlerin hızlı güncellenmesi ve güvenli konfigürasyonlar için çift katmanlı güvenlik yaklaşımını önerir.
Windows için adımlar şu çerçevede uygulanabilir:
– Envanter ve hedef belirleme: Sunucu sürümleri, rol hizmetleri ve açık hizmetler netleşir.
– Otomatik araç çalıştırma: Nmap ile port ve servis tespiti, Nessus/OpenVAS ile zafiyet tarama, Metasploit ile temel güvenlik doğrulaması (yetkili ortamda) yapılır.
– Güvenlik politikaları uyumluluğu: GPO yapılandırmaları, parola politikaları, MFA uygulanabilirliği kontrol edilir.
– Düzeltme ve doğrulama: Tespit edilen açıklar için yamalar uygulanır ve yeniden tarama yapılır.
– Raporlama: Loglar ve tarama sonuçları merkezi bir kayıt altında toplanır.
Yapay Zeka Destekli Güvenlik Taramaları ve Log Analitiği
Birçok kaynaga göre, güncel güvenlik çözümleri yapay zeka ve makine öğrenmesi ile güçlendirilmiştir. Yapay zeka destekli tarama araçları, anomali tespitinde insan müdahalesini azaltır ve gerçek zamanlı uyarılar üretir. Özellikle log analitiği ile birleştiğinde, normal davranış desenlerinden sapmaları hızlıca fark etmek mümkün olur. Bu yaklaşım, sunucu performansı üzerinde de olumlu etkiler yaratır çünkü gereksiz taramaları azaltabilir ve kaynak kullanımını optimize eder. Ancak burada dikkat edilmesi gereken nokta, yapay zekanın hâlâ insan denetimine ihtiyaç duymasıdır; yanlış pozitifler de kaçınılmaz olabilir. Bu nedenle güvenlik ekibinin düzenli incelemesi, kalite güvence süreçleri ile desteklenmelidir.
Pratik öneriler:
– Log toplama ve normalization: Logları merkezi bir SIEM’e göndermek, korelasyon için kritiktir.
– AI modellerinin hedefi: Olay bazlı uyarılar yerine davranış tabanlı uyarılar oluşturmaya odaklanın.
– Farklı ortamlarda test etmek: Hem Linux hem Windows tarafında aynı yaklaşımın tutarlı çalıştığından emin olun.
– İnsan ve makine arasındaki denge: Otomatik tarama çıktılarını güvenlik ekibiyle birlikte inceleyin ve gerektiğinde müdahale edin.
Sunucu Logları ve Entegrasyon: Log Takibi ve SIEM
Sunucu logları, güvenliğin belkemiğini oluşturur. Loglar sayesinde hangi kullanıcıların ne zaman hangi kaynaklara eriştiği netleşir. Otomatik sızma testi ile elde edilen tarama çıktılarını log sistemine entegre etmek, olay müdahalesini hızlandırır. SIEM çözümleri, logları analiz ederek anomali davranışları işaret eder ve otomatik uyarılar üretir. Ancak log yönetimi sadece tarama ile sınırlı kalmamalıdır; günlük işlemlerden güvenlik olaylarına kadar geniş bir kapsama ihtiyaç vardır. Cogu surucu gibi siz de bu doğrultuda, log saklama politikalarını ve veri güvenliğini göz ardı etmemelisiniz.
Pratik öneriler:
– Log saklama süresi: Yasal gereklilikler ve güvenlik ihtiyaçlarına göre minimum 12 ay saklama öngörülebilir.
– Log bütünleşmesi: Sistem, ağ cihazları, güvenlik duvarları ve uygulama katmanları için ortak bir veri modeline geçmelidir.
– Olay müdahale akışı: Otomatik uyarılar gelirse sorumlu kişiye bildirim yapılır ve izleme süreci başlar.
– Gecikme ve güvenlik: Log verilerini güvenli kanallardan iletin; log değişikliklerini imzalamak faydalı olabilir.
Sonuç ve Eylem Çağrısı
Sunucular için otomatik sızma testi ve güvenlik taramaları, güvenli bir işletim ortamı için vazgeçilmez bir adımdır. Linux ve Windows taraflarında benzer bir yaklaşım benimsemek, ihlal risklerini azaltır ve güvenlik durumunu proaktif olarak iyileştirir. Unutmayın ki, otomatik tarama tek başına yeterli değildir; log analitiği, olay müdahalesi ve sürekli iyileştirme süreci ile desteklenmelidir. Şu an için en iyi yol, güvenlik politikalarını güncel tutmak ve tarama çıktılarınızı düzenli olarak ekip içinde paylaşmaktır.
Bu rehberdeki adımları uygulamaya başlamak için aşağıdaki basit eylem planını kullanabilirsiniz:
– Mevcut sunucu envanterinizi çıkarın ve hangi hizmetlerin açık olduğunu belirleyin.
– Linux ve Windows için uygun tarama araçlarını kurun ve otomatik tarama planı oluşturun.
– Tarama sonuçlarını log sistemine entegre edin ve SIEM ile korelasyon oluşturun.
– Yapay zeka destekli analizleri devreye alın ve anomali uyarılarını kurun.
– Düzenli olarak yeniden tarama yapın ve raporları güvenlik ekibiyle paylaşın.
İsterseniz bu süreç için bir başlangıç kontrol listesi de hazırlayabiliriz. Şimdi harekete geçme zamanı.
Sıkça Sorulan Sorular
Otomatik sızma testi ile manuel test arasındaki fark nedir? Otomatik tarama, tek başına tüm güvenlik açığını tespit edemez; ancak hızlı ve sürekli bir tarama sağlar. Manuel testler ise özel senaryoları ve kötü niyetli davranışları simüle eder. Birlikte kullanılmaları en etkili yaklaşımdır.
Hangi araçlar Linux ve Windows için önerilir? Linux tarafında Nmap, OpenVAS/Nessus ve Nikto; Windows tarafında Nessus veya OpenVAS ile birlikte PowerShell tabanlı doğrulama betikleri ve güvenlik merkezi kontrolleri önerilir. Yapay zeka entegrasyonu için ise AI tabanlı SIEM çözümleri ve anomali tespitine odaklanın.
Loglarımı hangi formatta saklamalıyım? JSON veya W3C Extended Log Formatı gibi yapılandırılmış formatlar güvenli ve analiz edilebilir olur. Uzun vadeli saklama için şifreli depolama ve erişim denetimleri şarttır.