Anycast, internet altyapısında küresel kullanıcıya en yakın uç noktadan hizmet sunmayı amaçlayan güçlü bir yaklaşımdır. Bu yazıda, Anycast ile küresel sunucu erişilebilirliğini nasıl tasarlayabileceğinizi, uygulamaya koyabileceğinizi ve performansını nasıl optimize edebileceğinizi adım adım ele alıyoruz. Özellikle sunucu kurulumu süreçlerinden güvenlik önlemlerine, log yönetiminden yapay zekâ destekli izlemeye kadar geniş bir perspektif sunuyoruz. Amacımız, modern ağ mimarilerinde yüksek erişilebilirlik ve düşük gecikme değerleri elde etmek için kullanışlı ve uygulanabilir stratejiler sunmaktır.
İçindekiler
- Anycast nedir ve küresel sunucu erişimini nasıl destekler?
- Küresel erişim için Anycast mimarisi ve ağ katmanları
- DNS ve BGP ile yönlendirme tasarımı
- Sunucu kurulumu ve küresel dağıtım adımları
- Güvenlik ve operasyonel güvenilirlik: Loglar, temizlik ve izleme
- Performans optimizasyonları: Yapay zekâ entegrasyonu ve işletim sistemleri
- Pratik senaryolar ve kararlar
Anycast nedir ve temel çalışma prensipleri
Anycast, tek bir IP adresinin dünya genelinde birden çok noktaya eşit olarak dağıtılmasıyla çalışan bir yönlendirme tekniğidir. Peki bu, gerçek dünyada ne anlama geliyor? Sabit bir IP’ye sahip olduğunuzda, istemciye en yakın erişim noktasının seçilmesi sayesinde gecikme süresi önemli ölçüde azaltılır. Ayrıca, trafiğin yük dengelenmesi ve bölgesel arızalara karşı dayanıklılık artar. Uzmanların belirttiğine göre, doğru konumlandırılmış Anycast altyapısı ile yük dengeleme doğal olarak gerçekleşir ve bazı durumlarda %20-40 aralığında gecikme avantajı görülebilir. Ancak bu avantajı elde etmek için sadece coğrafi olarak yakın olmak yeterli değildir; yönlendirme politikaları, sağlık kontrolleri ve eşzamanlı izleme da kritik rol oynar.
Bu yaklaşımın temel kilit noktaları şunlardır: GPS benzeri bir konumlama değil, ağ seviyesinde en yakın uç noktasına yönlendirme; Dinamik yönlendirme kararları için sağlık durumunun sürekli izlenmesi; ve hata durumlarında trafik akışını otomatik olarak yeniden yönlendirme yeteneği. Sonuç olarak, ister küresel bir e-ticaret platformu ister çok uluslu bir SaaS sağlayıcısı olsun, Anycast yapısı kullanıcı odaklı performans ve dayanıklılık sağlar. Şu an için en iyi sonuçlar, ağ katmanında hızlı kararlar alabilen bir operasyonel süreçle birleşen tasarımlarda elde edilir.
Küresel erişim için Anycast mimarisi ve ağ katmanları
Anycast mimarisi, DNS yönlendirmesi, BGP (Border Gateway Protocol) yönlendirme kararları ve sağlık kontrolleri ile entegre çalışır. DNS üzerinden yapılan yönlendirme, istemciye en yakın uç noktasına trafik taşıma hedefini desteklerken; BGP ise ağ geçitleri arasındaki yolu dinamik olarak belirler. Üretici verilerine bakildiginda, modern kurulumlar genelde birden çok boyutta dağıtım gerektirir: coğrafi yakınlık, ağ kapasitesi ve arıza toleransı. Bu yüzden küresel dağıtım planında şu üç unsur kritik hale gelir:
- Coğrafi konumlama ve kapsama alanı; her bölge için yeterli miktarda uç nokta (edge) bulunmalı
- Sağlık kontrolü ve otomatik failover mekanizmaları; uç noktalar 5 saniyeden kısa sürede durumlarını raporlamalı
- Çok seviyeli yük dengeleme; uç noktalar arasındaki trafik dengelenmeli
Bir pratik örnek üzerinden düşünelim: Avrupa, Amerika ve Asya’da bulunan üç veri merkezi, aynı hizmet için Anycast IP’sini paylaşır. İzleyici Avrupa’dan bağlandığında trafik Avrupa’daki uç noktaya, ABD’li ziyaretçi ise ABD merkezine yönlendirilir. Eğer Avrupa merkezinde ani bir arıza oluşursa, trafik otomatik olarak Asya veya ABD uç noktasına yönlendirilir. Böylece kullanıcı tecrübesi kesintisiz korunur ve servis kapasitesi genişler. Bu yaklaşım, özellikle yoğun trafik dönemlerinde ve DDoS saldırıları gibi olaylarda dayanıklılık sağlar.
DNS ve BGP ile yönlendirme tasarımı
Anycast tasarımında DNS, BGP ve uygulama katmanları arasındaki etkileşim kritik rol oynar. Dikkat edilmesi gereken temel tasarım faktörleri şunlardır:
- DNS yönlendirme stratejisi: Kullanıcıya en yakın uç nokta için sıkı hatlar veya geniş kapsamlı cevaplar arasında seçim yapılır. Yine de DNS TTL değerleri dikkatle ayarlanmalıdır; çok kısa TTL trafiği yönetimini kolaylaştırır ancak sunucu yükünü artırabilir.
- BGP yönlendirme politikaları: Yüksek erişilebilirlik için her uç nokta kendi çıkış peering’lerini optimize eder. Saadetli bir yapı için komşu ağlar ile sağlık kontrolü yapılmalı ve anlık değişikliklere hızlı yanıt verilmelidir.
- Sağlık kontrolleri ve otomatik failover: Uç noktalar belirli aralıklarla kendini test eder; anomali durumunda otomatik olarak trafik başka bir uç noktaya yönlendirilir. Bu süreç, insan müdahalesi olmadan çalışabilir durumda olmalıdır.
- Uygulama katmanı ile bütünleşme: Sunucu tarafında uygulama logları ve metrikler, yönlendirme kararlarını desteklemek için merkezi bir izleme çözümüne akış sağlar.
Yapılan gözlemlere göre, doğru BGP politikaları ve güvenilir DNS yapılandırmaları ile gecikme süreleri bölgesel olarak %15-30 oranında azalabilir. Bu, sunucu performansı açısından anlamlı bir farktır ve kullanıcı deneyimini doğrudan etkiler. Ayrıca, sunucu tercihleri kararında, hangi işletim sistemlerinin (Linux tabanlı dağıtımlar ya da Windows Server) tercih edildiği, güvenlik politikaları ve uyumluluk gereklilikleri ile yakından ilişkilidir.
Sunucu kurulumu ve küresel dağıtım adımları
Anycast’ı hayata geçirmek için net bir kurulum yolu izlemek gerekir. İşte temel adımlar:
- İhtiyaç analizi: Hangi bölgelerde hizmet vereceğiniz, hedeflenen kullanıcı sayısı ve güvenlik gereksinimleri belirlenir. Bu aşamada sunucu kurulumu planı netleşir.
- Uç nokta konumlandırması: Her coğrafyada yeterli kapasite ve yedeklilik için en az iki uç nokta hedeflenir. Veri merkezleri arasındaki bağlantılar yüksek kapasite ve düşük gecikme ile sağlanır.
- DNS ve BGP entegrasyonu: Anycast IP’sinin DNS cevaplarıyla uyumlu olduğundan ve BGP yönlendirme kararlarının doğru yapılabildiğinden emin olunur.
- Sağlık kontrolleri kurulumları: Uç noktalar arası sağlık kontrolleri otomatikleştirilir; bir uç nokta bozulduğunda diğer uç noktalar devreye girer.
- Güvenlik önlemleri: Sunucu güvenliği için güvenlik duvarları, DDoS koruması, zayıf uç noktaların izlenmesi ve güncel tutulması gereklidir.
Bu adımlar, sunucu kurulumu süreçlerini netleştirir ve küresel dağıtımın sağlam temellere oturmasını sağlar. Ayrıca sunucu performansı açısından, uç noktaların donanım kapasitesi, bellek miktarı ve CPU çekirdek sayısı gibi parametreler dikkatle seçilmelidir. Özellikle işletim sistemleri tarafında Linux tabanlı çözümler, geniş topluluk desteği ve esneklik sunduğu için sık tercih edilir. Ancak bazı özel uygulamalar için Windows Server tabanlı çözümler de değerlendirilebilir.
Güvenlik ve operasyonel güvenilirlik: Loglar, temizlik ve izleme
Anycast altyapısında güvenlik, performans kadar kritiktir. Sunucu güvenliği, uç noktaların güncel tutulması, güvenlik duvarı politikalarının senkronize edilmesi ve DDoS koruması ile sağlanır. Ayrıca, sunucu logları merkezi bir log yönetim sistemine aktarılmalı ve anomali tespitlerinde otomatik uyarılar üretilmelidir. Log temizliği planı da dahil edilmelidir; günlük/haftalık arşivler, güvenlik olaylarının analizini kolaylaştırır ve uyum gerekliliklerini karşılar. Güncel operasyonlar için şu adımlar önerilir:
- Merkezi SIEM sistemi ile loglarının toplanması ve analiz edilmesi
- Uç nokta güvenlik güncellemelerinin otomatikleştirilmesi
- Periyodik güvenlik taramaları ve konfigürasyon izleme
- Olay müdahale planı ve simülasyon tatbikatları
İsterseniz, sunucu temizliği kavramı günlük operasyonlarda sıklıkla karşılaşılan bir konudur. Loglar uzun vadede büyür; bu yüzden arşiv politikaları ve gerekli yedeklemeler ile birlikte temizleme (temizlik) süreçleri planlanmalıdır. Uzmanların belirttiğine göre, düzenli log temizliği ile depolama maliyetleri önemli ölçüde azaltılabilir ve analiz süresi kısalır.
Performans iyileştirme: Yapay zekâ ve işletim sistemleri için optimizasyonlar
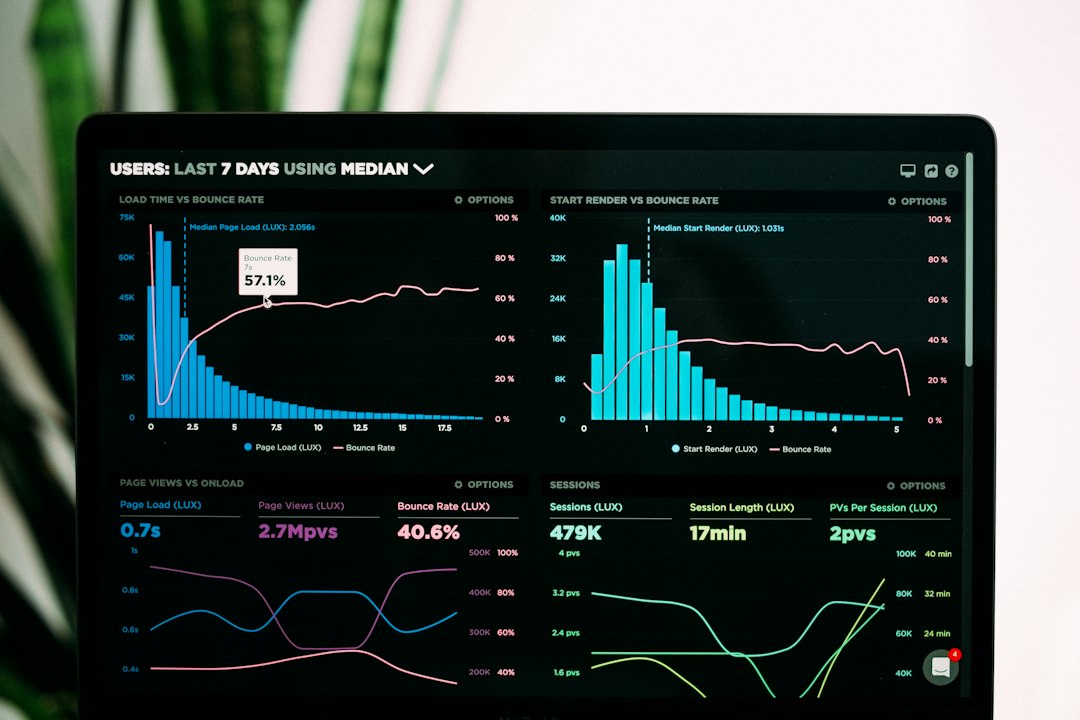
Performansı artırmak için sadece coğrafi dağıtım yeterli değildir. Yapay zekâ destekli izleme, anlık trafik paternlerini analiz eder ve olası darboğazları öngörerek proaktif aksiyonlar alır. Yapay zekânın sunduğu avantajlar şu başlıklar altında toplanabilir:
- Gerçek zamanlı trafik analizi ve otomatik yük dengeleme kararları
- Uç nokta kapasite tahmini ve ölçeklenebilirlik planları
- Gecikme ve paket kaybı göstergelerinin otomatik uyarıları
İşletim sistemleri açısından, Linux tabanlı dağıtımlar, güçlü ağ sürücü desteği ve esnek konfigürasyon imkanı ile genelde en uygun seçenek olarak öne çıkar. Ancak bazı kurumsal uygulamalarda güvenlik politikalarına uygun olarak Windows Server da tercih edilebilir. Ayrıca, sunucu tercihleri kararında sanal makineler mi yoksa çıplak metal (bare metal) mi kullanılacağına karar verilmelidir. Bare metal, yüksek I/O gereksinimleri için daha uygun olabilir; sanal makineler ise daha hızlı ölçeklenebilirlik sağlar.
Pratik senaryolar ve kararlar: gerçek dünya örnekleri
Bir e-ticaret platformu, dünya genelinde yüksek ziyaretçi yoğunluklarıyla karşılaşır. Anycast kullanımı ile Avrupa’da, Amerika’da ve Asya’da bulunan uç noktalar üzerinden gelen trafiğin eşit şekilde dağıtıldığı bir senaryo düşünün. Yılın yoğun sezonlarında, Uzak Doğu’dan gelen kullanıcılar için Asya uç noktası, ABD’den gelenler için ise Kuzey Amerika uç noktası en hızlı yanıtı verir. Bu sayede konversiyon oranları olumlu yönde etkilenir ve müşteri memnuniyeti artar. Ayrıca sunucu logları üzerinden yapılan anlık analizler, hangi bölgede hangi içeriklerin daha çok talep gördüğünü ortaya koyar ve içerik dağıtımını bu verilere göre optimize eder. Gerçek dünyadan bir diğer örnek ise, bir medya akış hizmetinin dünya çapında süregelen izleyicilerine düşük gecikmeli erişim sunmasıdır. Anycast mimarisi sayesinde, ani bir yük artışında bile akışlar kesintisiz olarak farklı uç noktalara yönlendirilir.
Bu tür senaryolarda en kritik olan, tasarım kararlarının iş taleplerine uygun olarak belirlenmesidir. Sunucu kurulumu esnasında hangi işletim sistemlerinin kullanılacağı ve güvenlik politikalarının nasıl uygulanacağı netleşmelidir. Sonuç olarak, kullanıcılarınız hangi bölgeden bağlanırsa bağlansın, minimal gecikme ve yüksek güvenilirlik elde edilmelidir.
Sonuç ve öneriler
Anycast ile küresel sunucu erişimini sağlamak, yalnızca teknik bir aşama değildir; operasyonel disiplin, güvenlik ve sürekli izleme gerektirir. Özetle aşağıdaki öneriler, başarılı bir kurulum için temel göstergelerdir:
- İhtiyaç ve kapasite analizini net şekilde yapın; bölgeler arası uç nokta sayısını ve kapasitesini doğru belirleyin.
- DNS ve BGP entegrasyonunu dikkatle planlayın; TTL, sağlık kontrolleri ve otomatik failover mekanizmalarını entegre edin.
- Güvenlik stratejilerini uç noktalar arasında eşzamanlı olarak uygulayın; DDoS koruması, güvenlik güncellemeleri ve log yönetimini entegre edin.
- Performans için yapay zekâ destekli izleme kullanın; gecikme, paket kaybı ve trafik paternlerini gerçek zamanlı analiz edin.
- İşletim sistemlerini ve sunucu tercihlerini, mevcut güvenlik ve uyum gereklilikleri doğrultusunda belirleyin; mümkünse Linux tabanlı çözümlere öncelik verin.
Sonuç olarak, Anycast mimarisi doğru tasarlandığında, küresel kullanıcılar için hızlı erişim ve yüksek dayanıklılık elde etmek mümkündür. Bu yaklaşım, özellikle sunucu kurulumu, sunucu güvenliği, sunucu logları ve sunucu performansı açısından somut faydalar sağlar. Siz de kurulum adımlarını özelleştirerek kendi hizmetinizi küresel pazarda rekabetçi kılabilirsiniz.
İpucu: Başlangıç aşamasında küçük bir bölgede test edin, ardından yanıtları ölçüp küresel dağıtımı kademeli olarak genişletin. Böylece hangi uç noktanın en iyi performansı sunduğunu net olarak görebilirsiniz.