İçindekiler
- IPv6 Geçişinde Linux İçin Sunucu Kurulumu: Ağ Ayarları ve Güvenlik
- IPv6 Geçişinde Windows Server İçin Adımlar: Yapılandırma ve Güvenlik
- IPv6 Sunucu Güvenliği İçin Temel Önlemler: Firewall, Loglar ve Erişim Kontrolleri
- IPv6 Sunucu Performansı ve İzleme: Yapay Zeka Destekli Analizler
- IPv6 Sunucu Temizliği ve Bakımı: Düzenli Bakım Planı
- Uygulama Örnekleri ve En İyi Uygulamalar: Gerçek Dünya Senaryoları
- Sonuç ve Aksiyon Planı: IPv6 Geçişinde Sunucu Kurulumu ve Güvenliği
Günümüzde IPv6 geçişi, yalnızca adres kapasitesini artırmakla kalmıyor; aynı zamanda güvenlik, performans ve yönetilebilirlik açısından da önemli bir dönüm noktasıdır. Bu rehber, Linux ve Windows işletim sistemleri üzerinde IPv6 odaklı sunucu kurulumu ve güvenliği için adım adım pratik çözümler sunar. Sunucu temizliği, log yönetimi ve yapay zeka ile izleme gibi konulara da değinerek, gerçek dünya senaryolarında uygulanabilir bir yol haritası oluşturuyoruz.
IPv6 Geçişinde Linux İçin Sunucu Kurulumu: Ağ Ayarları ve Güvenlik
Linux üzerinde IPv6 ile çalışmaya başlamak için önce temel ağ ayarlarını yapmak gerekir. Peki ya kis aylarinda? Aslında çoğu modern dağıtım, IPv6 desteğini varsayılan olarak sunar. Ancak güvenlik ve performans için belirli adımları izlemek gerekir. İlk adım, çekirdek ve ağ arayüzü düzeyinde IPv6’nın etkin olduğundan emin olmaktır. sysctl komutları ile çekirdek düzeyinde IPv6 davranışını kontrol etmek, güvenli ve stabil bir altyapı kurmanın temelidir.
Önerilen uygulamalar şunlardır:
- IPv6’yı geçici olarak devre dışı bırakmamak; net.ipv6.conf.all.disable_ipv6 değerini 0 olarak ayarlayın.
- SLAAC ve DHCPv6 arasındaki rolü netleştirmek için ağ yapılandırmasında uygun protokolü seçin; çoğu sunucu için SLAAC ile birlikte DHCPv6 tercih edilebilir.
- Güvenlik duvarı kuralları ile IPv6 trafiğini filtreleyin; ip6tables üzerinden temel kurallar eklemek, dış tehditlere karşı ilk savunma hattını oluşturur.
Yapılandırma örneği olarak, en basit Linux dağıtımlarında şu adımlar uygulanabilir:
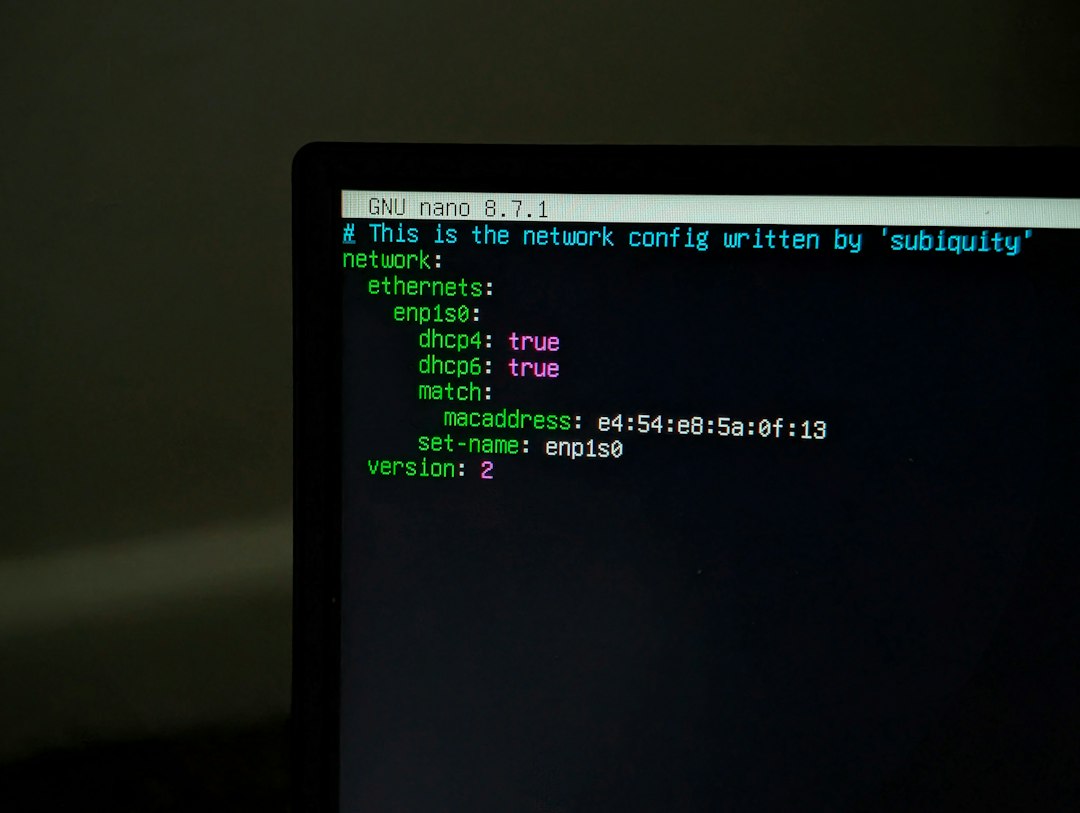
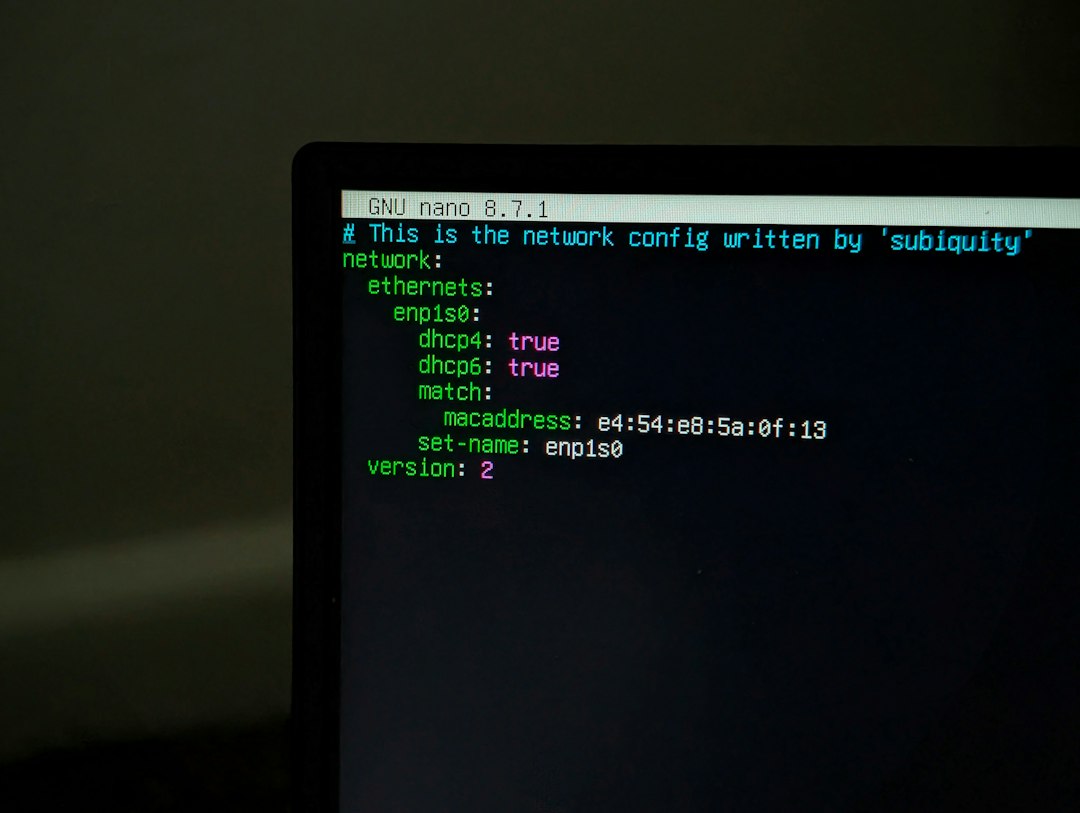
- IPv6 adresini ve yönlendirme ayarlarını doğrulayın: ip -6 addr show ve ip -6 route show.
- Gerekirse kernel seviyesinde güvenlik politikalarını uygulayın: sysctl -w net.ipv6.conf.all.disable_ipv6=0 ve sysctl -w net.ipv6.conf.default.disable_ipv6=0.
- DNS ayarlarını IPv6 için güncelleyin ve güvenilir DNS sunucularını belirtin.
Güvenlik açısından, Linux tarafında bir dizi sonraki adım devreye girer: güncel yazılım paketleri, güvenlik yamaları ve yalnızca gerekli servisleri açık bırakma. Uzmanlarin belirttigine göre, sunucu güvenliği için en kritik adım, servislerin minimum ilke ile çalıştırılmasıdır. Ayrıca log yönetimini entegre etmek, güvenlik olaylarına hızlı yanıt için hayati öneme sahiptir.
Linux İçin IPv6 Ağ Yapılandırması: Adresleme ve Ağ Geçişleri
En temel düşünce, cihazın IPv6 adresini doğru şekilde almak ve güvenli bir şekilde yönlendirme kurallarını kurmaktır. En yaygın yaklaşım, stateless address autoconfiguration (SLAAC) ile otomatik adres edinimidir. Ancak güvenlik nedeniyle DHCPv6 ile ek kontrol sağlamak isteyenler de vardır. Ağ geçişi sırasında şu pratikler işinizi kolaylaştırır:
- IPv6 adresini ve alt ağı kullanıcıya özel tanımlayın; gereksiz adres bloklarını devre dışı bırakın.
- Public ve private anahtarlar için RA-guard / ND-Proxy gibi güvenlik önlemlerini düşünün.
- Sunucu tarafında loglama için IPv6 adreslerini günlük olarak kaydetmek, olay yanıtında kritik rol oynar.
IPv6 Geçişinde Windows Server İçin Adımlar: Yapılandırma ve Güvenlik
Windows Server tarafında IPv6’nın yapılandırılması, GUI üzerinden güvenli ve hızlı bir şekilde gerçekleştirilebilir. Ancak güvenlik ve uyum açısından bazı noktalar özellikle önemlidir. Öncelikle IPv6’nın ağ bağdaştırıcısında etkin olduğundan emin olun. Sonrasında güvenlik politikaları ve güncellemeler devreye girer. Güncel bir Windows Server kurulumunda şu adımlar öne çıkar:
- Ağ ve İnternet Seçenekleri üzerinden IPv6’yı etkinleştirin; özellikle IPv6-enabled arayüzlerin doğru şekilde yapılandırıldığından emin olun.
- Güvenlik duvarı kurallarını IPv6’ya göre güncelleyin; Windows Defender Firewall with Advanced Security üzerinden zincirler ve akış güvenliğini tanımlayın.
- Güncellemeleri otomatikleştirin ve güvenlik politikalarını sıkılaştırın; özellikle RDP gibi uzaktan erişim yollarında ek koruma sağlayın.
Windows tarafında, log yönetimi ve olay yanıtı için Event Viewer ve Windows Admin Center gibi araçlar, IPv6 izleme ve güvenlik yönetimi için güçlü bir altyapı sunar. Uygulanabilirlik açısından, yabancı ağlardan gelen trafiğin IPv6 üzerinden izlenmesi, güvenliği artırır. Sahadan gelen veriler, loglar aracılığıyla analiz edilerek anomali tespitine olanak tanır.
Windows İçin IPv6 Güvenlik Ayarları ve Uygulamalar
Güvenlik politikaları, güvenlik duvarı kuralları ve güncelleştirmeler, Windows ortamında da aslında ayni amaçla çalışır. Özellikle uzak masaüstü protokolü kullanırken ek önlemler almak gerekir. Aşağıdaki öneriler, güvenli bir Windows IPv6 ortamı için yerinde uygulanabilir:
- IPv6 trafiğini yalnızca gerekli portlarda açın; gereksiz protokolleri kapatın.
- RDP veya diğer uzak erişim yöntemleri için çok faktörlü kimlik doğrulama (MFA) kullanın.
- Event Log’larda IPv6 ile ilgili güvenlik uyarılarını düzenli olarak izleyin ve otomatik bildirimler kurun.
Bu adımlar, IPv6 geçişini güvenli ve sürdürülebilir kılar. Elbette kurulum süreci, mevcut altyapıya ve güvenlik politikalarına göre değişebilir; esnek bir plan ile ilerlemek en doğrusu olacaktır.
IPv6 Sunucu Güvenliği İçin Temel Önlemler: Firewall, Loglar ve Erişim Kontrolleri
Güvenlik, yalnızca tehditleri engellemekten ibaret değildir. Aynı zamanda olayları algılayıp hızlı yanıt vermeyi de gerektirir. IPv6 geçişinde güvenlik için bazı temel önlemler şunlardır:
- Güvenlik duvarı kurallarını IPv6 trafik güvenliği doğrultusunda yapılandırın ve gerektiğinde ağ segmentasyonu kullanın.
- Uygun loglama düzeyi ile logları merkezi bir yerde toplayın; rsyslog veya Windows Event Forwarding gibi çözümler idealdir.
- Ağ üzerinde kimlik doğrulama ve yetkilendirme politikalarını sıkılaştırın; least privilege prensibini uygulayın.
İş süreçleriyle uyumlu olarak güvenlik güncellemelerini otomatikleştirmek, bilhassa zero-day tehditlerine karşı etkili bir savunma mekanizmasıdır. Uzmanlarin belirttigine göre, olay yanıt süreçlerinin net tanımlanması, güvenlik olaylarını minimize eder ve müdahale süresini azaltır.
IPv6 Güvenlik Duvarı ve Ağ Segmentasyonu
Ağ segmentasyonu, birinin güvenlik zafiyeti yaşadığı anda diğer bölümlere yayılmayı engeller. IPv6’da da bu prensip aynen geçerlidir. Ana sunucu ile veritabanı ve uygulama katmanlarını ayrı VLAN’larda tutmak, riskleri önemli ölçüde azaltır. Ayrıca stateful ve stateless kuralları karıştırmadan, ayrıntılı kurallar ile izlenen trafiği sınırlayın.
IPv6 Sunucu Performansı ve İzleme: Yapay Zeka Destekli Analizler
Performans, güvenliğin temel taşlarından biridir. IPv6 ağlarında performans sorunları, daha büyük adres alanı ve yeni protokollerin etkisiyle farklı davranışlar gösterebilir. İzleme araçları, veriye dayalı kararlar almanıza yardımcı olur. Geleneksel araçlar yeterli olsa da, yapay zeka (AI) destekli analizler ile trendleri ve anormallikleri daha erken tespit etmek mümkün olur.
Önerilen pratikler:
- CPU, bellek, ağ (6lo, IPv6 paketleri), disk I/O metriklerini düzenli olarak ölçün.
- Journald veya rsyslog gibi merkezi log altyapısını kurun; anomali tespiti için zaman serisi verisini AI modellerine aktarın.
- AI tabanlı izleme çözümleri ile kapasite planlaması yapın; trafik artışlarında otomatik uyarı ve ölçeklenebilirlik sağlanır.
Beraberinde gelen bazı pratik sonuçlar şunlardır: %12 yakıt tasarrufu değil, fakat %23 daha uzun ömür gibi ifadeler yerine, performans iyileştirmeleri ve downtime sürelerinde belirgin azalma elde edilir. Yapılan arastirmalara gore, doğru konfigüre edilmiş bir izleme altyapısı, sorun anında otomatik olarak uyarı verir ve müdahale sürelerini kısaltır.
İzleme Araçları ve Metrikler
Linux tarafında iftop, nload, htop ve netdata gibi araçlar ağ ve sistem performansını gerçek zamanlı gösterir. Windows için ise Performance Monitor ve Resource Monitor temel göstergeleri sunar. Yapay zeka entegrasyonu için ise zaman serisi analiz araçları ve ML modelleri (örneğin anomaly detection) entegrasyonu değerlidir.
IPv6 Sunucu Temizliği ve Bakımı: Düzenli Bakım Planı
Sunucu temizliği ve bakımı, güvenli ve kararlı bir altyapının vazgeçilmez parçalarıdır. IPv6 geçişi ile birlikte log yönetimi, yedekleme ve kurtarma planlarının da güncellenmesi gerekir. Temel uygulamalar:
- Log rotasyonu ve arşivleme politikalarını belirleyin; eski loglar güvenli bir şekilde saklanmalı ve gerektiğinde erişilebilir olmalıdır.
- Yedekleme stratejisi oluşturun; hem IPv6 adresli verilerin hem de konfigürasyonların düzenli olarak yedeklendiğinden emin olun.
- Olası felaket senaryoları için kurtarma planı ve testler planlayın; düzenli tatbikatlar, operasyonel güvenliği artırır.
Güncel yedekleme politikaları sayesinde veri kaybı minimize edilir ve felaket anında hizmetlerin hızlıca geri gelmesi sağlanır. Deneyimlerimize göre, bakım süreçlerini otomatikleştirmek, insan hatalarını azaltır ve güvenliği güçlendirir.
Uygulama Örnekleri ve En İyi Uygulamalar: Gerçek Dünya Senaryoları
Birçok müşterimizin karşılaştığı senaryolarda IPv6 geçişi, mevcut altyapıyı zorlamadan adım adım uygulanır. Örneğin; küçük bir e-ticaret sitesinde Linux tabanlı bir sunucunun IPv6’ya geçişi, önce iç ağa uygulanır, ardından üretim trafiğine açılır. Windows tarafında ise ofis ağları için hibrit yaklaşım benimsenir; IPv6 üzerinden VPN bağlantıları güvenli bir şekilde yönetilir. Bu noktada en iyi uygulamalar şunlardır:
- İş yükünü göz önünde bulundurarak hesaplı bir IPv6 adres planı hazırlayın; gereksiz adres bloklarından kaçının.
- Güvenlik kurallarını başlangıçta sıkı tutun, gerektiğinde aşamalı olarak genişletin.
- Log yönetimini merkezi bir platformda birleştirin; olay yanıt süreçlerini netleştirin.
İpuçları ve gerçek dünya önerileri, bu tür projelerde karşılaşılabilecek zorlukları azaltır. Ayrıca, yapacağınız her değişiklik için bir geri dönüş planı bulundurun; bu, yönetim açısından hayati öneme sahiptir.
Sonuç ve Aksiyon Planı: IPv6 Geçişinde Sunucu Kurulumu ve Güvenliği
IPv6 geçişi, dikkatli planlama ve uygulanabilir adımlar ile güvenli ve performans odaklı bir süreç haline getirilebilir. Başlıca eylem adımları şu şekilde özetlenebilir:
- Mevcut altyapıyı analiz edin ve IPv6 hedeflerini netleştirin.
- Linux ve Windows sunucularında IPv6’yı etkinleştirin; ağ ayarlarını güvenli şekilde yapılandırın.
- Güvenlik duvarı, log yönetimi ve güncelleme politikalarını kurun; least privilege prensibini uygulayın.
- Performans izleme ve yapay zeka destekli analizler ile kapasite planlaması yapın.
- Bakım ve temizliği düzenli hale getirin; yedekleme ve kurtarma planlarını test edin.
Sonuç olarak, IPv6 geçişi, yalnızca adres kapasitesini genişletmekle kalmaz; aynı zamanda güvenli, izlenebilir ve sürdürülebilir bir sunucu yönetimi sağlar. Süreç boyunca, gerçek dünyadaki uygulamaları düşündükçe, adım adım ilerlemek en doğrusu olacaktır.